日本旅遊攻略


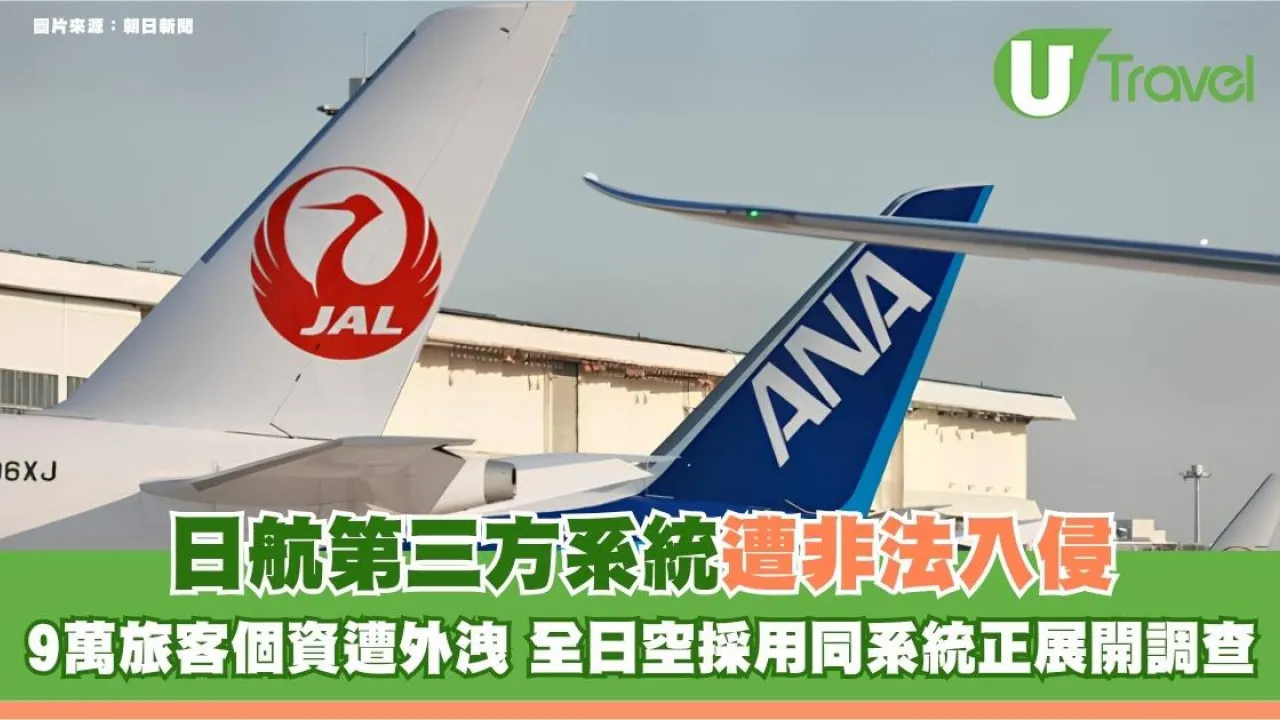


兩大日本龍頭航空公司- 日本航空(JAL)和全日空(ANA),所使用的第三方系統服務商近日突然驚爆資訊安全漏洞,導致數以萬計的乘客個人資料存在被未授權瀏覽的風險。
第三方系統遭非法入侵 兩大航司相繼受牽連
今次事件的源頭,來自全球多家航空公司廣泛採用的旅客服務系統供應商「Amadeus」。該公司主要負責處理機票預訂、出票以及機場辦理登機(Check-in)等核心業務。
根據日本航空(JAL)發表的聲明,系統外判商於日前證實遭到未授權的非法存取。受影響的範圍主要涵蓋 2023年8月10日至2026年9月23日期間,曾預訂日本航空或日本越洋航空(JTA)航班的乘客資料。雖然目前暫時未發現相關資料被非法盜用的情況,但已有跡象顯示部分敏感數據曾被瀏覽,安全風險不容忽視。

哪些資料面臨洩露風險?護照號碼亦受影響!
在這次資料安全事件中,受影響的數據規模相當庞大,主要可分為以下兩個層面:
核心敏感個人資料(約2,000名乘客): 這批乘客被瀏覽的資料較為深入,除了基本的預訂編號(Booking Reference)、姓名及聯絡方式(電話或電郵)外,甚至連護照號碼及國籍等極具隱私性的資料亦被存取。幸好,系統內儲存的護照相片並未被瀏覽。
基礎預訂紀錄(約90,000名乘客): 主要是預訂編號、英文姓名等基礎行程數據遭未授權檢視。
至於另一家受香港旅客喜愛的全日空(ANA),由於同樣採用該系統,目前已接獲外判商的通報,並正全面展開內部調查與事實確認,以評估實際受影響的範圍與程度。

旅客應如何應對與防範?
雖然航司表示暫未接獲資料被濫用的報告,但對於經常外遊的香港旅客來說,自身數據安全防線依然不能鬆懈:
留意可疑通訊:若近期收到聲稱來自航空公司、旅遊平台或海關的電郵、簡訊(SMS)或電話,要求確認行程或提供信用卡資料,請務必提高警覺,切勿隨意點擊未知連結。
定期核對信用卡帳單:仔細檢查近期用於購買機票或日本當地消費的信用卡明細,一旦發現不明或異常交易,應立即聯絡發卡銀行凍結卡片。
保護個人密碼:建議定期更新航空公司常客計劃(Flyer Program)及訂票帳戶的登入密碼,並開啟雙重認證(2FA)功能,為帳戶加上額外保障。
圖片來源:朝日新聞,NHK
UTravel熱門旅遊話題
>登記拎飛!入場仲有驚喜禮物🎁<
↓立即登記參加!賺取無上限現金賞💰↓