日本旅遊攻略


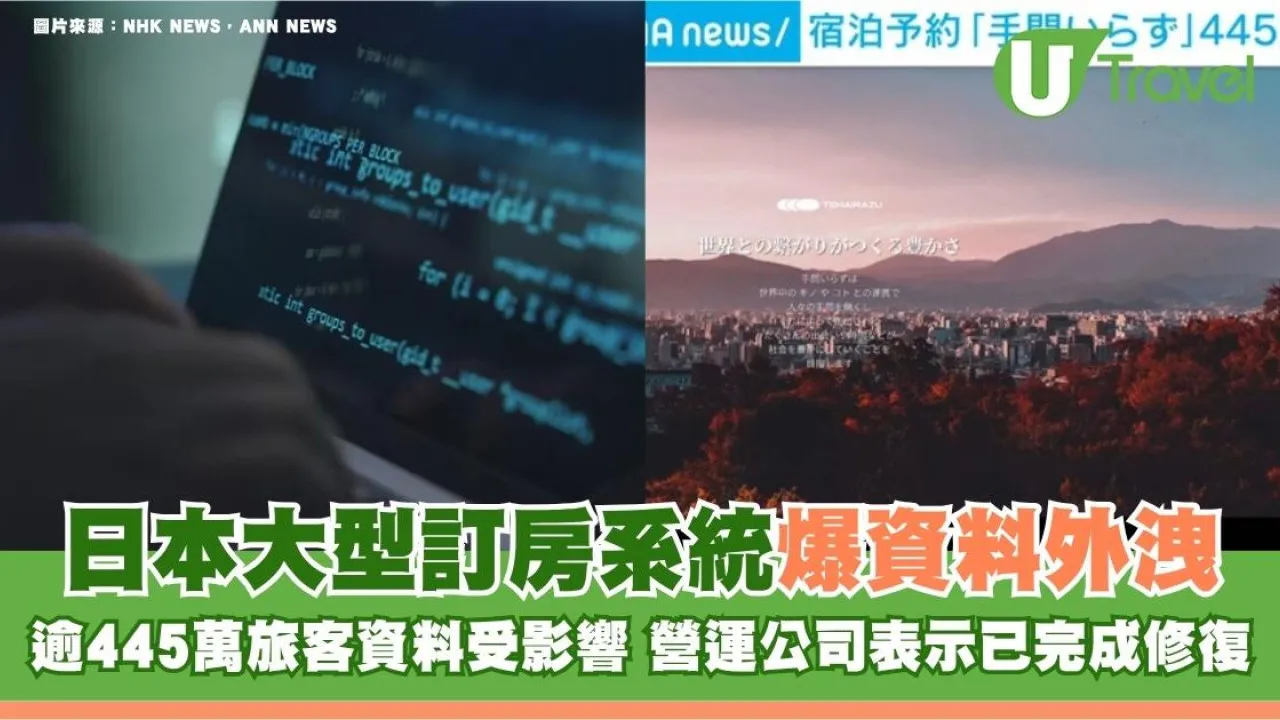


近年不少香港人一有假期就會「返鄉下」去日本旅遊,不論是東京、大阪還是京都,預訂溫泉旅館或精品飯店都是行程中不可或缺的一環。不過,打算或近期去過日本旅遊的朋友要注意了!日本知名旅宿預訂管理系統日前爆出嚴重網路安全危機,大量旅客的個人隱私資料疑遭駭客入侵並外洩,涉案人數高達數百萬人。如果不想歡樂的旅行演變成信用卡被盜刷的噩夢,快來看看這次事件的重點以及自保方法!
日本預訂系統爆警訊 受影響旅客高達445萬人
這次涉及資料外洩的關鍵,在於日本許多飯店及旅館背後使用的跨平台訂房管理系統「Temairazu」(手間いらず)。該營運公司近期正式發布公告,指系統遭受未經授權的非法存取(網路攻擊),導致內部數據大量外流。
根據官方初歩調查估算,這次潛在受影響的人數高達 445萬人。系統中處理的個人資料已被非法存取,涉及範圍極廣,根據系統營運公司的官方說明,這次受影響的資料主要包括以下項目:
- 住客姓名
- 聯絡電話
- 電子郵件地址
- 曾經入住或預訂過的日本住宿名稱
幸好,官方特別指出,受影響的數據庫中不包含任何信用卡資料。雖然直接的財務資訊未被盜取,但由於駭客掌握了「住客姓名」與「曾預訂的飯店」等極為具體的資訊,因而衍生出更嚴重的假冒詐騙風險。


釣魚郵件手法升級!假冒飯店要求重新付款
事實上,已有不少旅客反映收到極具欺騙性的釣魚郵件。詐騙集團會假冒旅客剛預訂好的日本飯店,或是大家常用的線上訂房平台,以「信用卡驗證失敗」、「訂房需要重新確認」或「未能完成扣款」為由,發送附有惡意連結的郵件。
由於郵件中能準確說出你預訂的飯店名稱與入住日期,極易令人放下戒心。一旦點擊連結並輸入信用卡卡號與驗證碼,個人的資金便會被瞬間盜刷!

營運公司已完成修復
針對事件,「Temairazu」營運公司表示已經查明入侵原因並完成漏洞修復與防護升級,同時為事件對各方造成的困擾公開深表歉意。但流出的資料已被有心人利用,大家若收到任何聲稱是飯店或訂房網站傳來、要求補繳費用或驗證卡號的郵件,千萬不要直接點擊信中的網址。建議直接開啟訂房平台的官方應用程式(APP),或自行搜尋輸入飯店官網網址登入帳戶,確認訂單狀態是否真的有問題。
而近期去過日本或已預訂日本住宿的朋友,應多加留意信用卡交易紀錄與手機 SMS 認證簡訊,若發現未授權交易,請立刻聯絡銀行。

圖片來源:NHK NEWS,ANN NEWS
UTravel熱門旅遊話題
↓立即登記參加!賺取無上限現金賞💰↓